Windows 11では「Secure Boot(セキュアブート)」が重要なセキュリティ機能として採用されています。
しかし近年、このSecure Bootを狙った脆弱性が相次いで報告され、「本当に安全なの?」と不安に感じた方もいるかもしれません。
この記事では、Secure Bootの仕組みから最近報告された脆弱性、一般ユーザーが行うべき対策まで、初心者にもわかりやすく解説します。
近年報告されたSecure Bootの脆弱性とは
近年報告された脆弱性の中でも特に注目されたのがCVE-2025-3052です。
CVE-2025-3052とは? ~署名されたプログラムが逆に悪用される
①問題の原因は、Microsoftが公式に署名したUEFIユーティリティプログラム(BIOS更新ツールなど)でした。
②このプログラムにはNVRAM変数「IhisiParamBuffer」という未検証の設定項目があり、悪意のある攻撃者がここに細工をすると、Secure Bootの制御そのものがバイパス可能になってしまったのです。
つまり、本来「署名されているから安全ですよ」と信じていたものが、逆にセキュリティの穴になっていたという深刻な事態です。
Secure Bootバイパスはこれが初めてではない
実はSecure Bootを突破する試みは以前から続いており、今回が初めてではありません。
以下のように、複数の脆弱性が次々と発覚してきました。
| 発見時期 | 脆弱性名 | 内容 |
|---|---|---|
| 2022〜2024年 | PKFail(プラットフォームキー漏洩) | 過去に漏洩した Secure Boot 用の鍵が 2024年に「PKFail」として整理・公表され、一部端末で Secure Boot 回避が可能に |
| 2024年 | CVE-2024-7344 | 署名されたバイナリを悪用してSecure Bootを突破可能 |
| 2025年 | CVE-2025-47827 | Linux向けドライバーに署名検証不備、起動時改ざん可能 |
| 2025年 | CVE-2025-3052 | 今回の重大欠陥。Windows含む幅広い機種に影響 |
| 2026年以降 | 新たなSecure Boot関連の脆弱性が報告される可能性があるため継続的な更新が重要 |
Secure Bootは現在も重要な防御機能ですが、新たな脆弱性が報告される可能性があるため、Windows UpdateやBIOS更新を継続することが大切です。
Secure Bootの脆弱性はどんな影響を与えるのか?
なお、これらの攻撃はいずれも「管理者権限での操作」や「EFIシステムパーティションへの書き込み」など、ある程度高度な権限や操作が前提です。いわゆるワンクリック詐欺のように、リンクを踏んだだけで即座に感染するタイプの攻撃とは性質が異なります。この種の脆弱性が怖いのは、OSが起動する前のUEFI・BIOS領域が攻撃される点にあります。
もし侵入されてしまうと…
| 項目 | 影響内容 |
|---|---|
| 持続型マルウェア(Bootkit) | OS再インストールしても消えないウイルス感染が可能になる |
| 永続的な監視・バックドア | 電源投入直後から外部に情報漏洩する危険 |
| 改ざん検知困難 | 一般のセキュリティソフトでは検出困難(OS起動前の領域だから) |
| ハードウェア信頼性の崩壊 | 企業・金融・国家インフラで使用される場合は非常に重大 |
一般的なウイルス感染とは違い、Secure Bootが突破されると「パソコンの奥深く」まで侵入を許してしまうのが大きな特徴です。通常のシステム復旧やウイルススキャンでは対応できず、ハードウェアレベルの修復が必要になるケースもあります。だからこそ、Secure Bootは重要な防御機構として位置付けられてきましたが、その信頼性に揺らぎが出ている今、改めて仕組みを理解し、日々の更新を欠かさない意識が大切になります。
Secure Bootバイパスの概念図
以下は今回の脆弱性が発生する仕組みを示した図です。
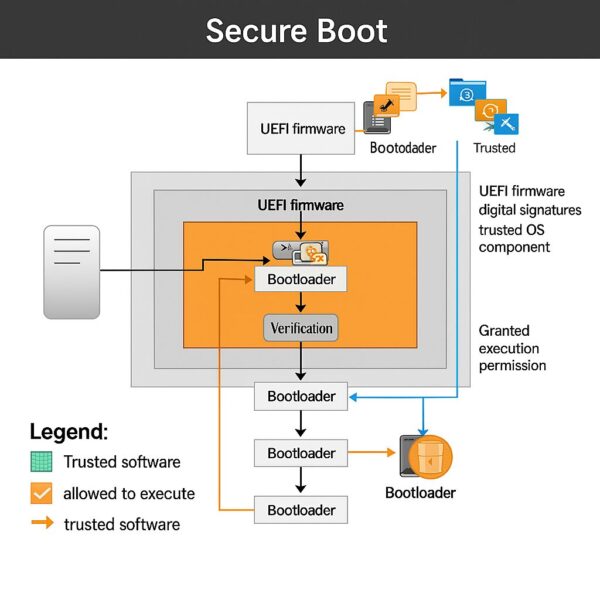
この図で示したように、本来は信頼できる署名済みプログラムだけが起動を許可される仕組みがSecure Bootです。しかし、攻撃者は署名されたプログラムの内部の弱点を突くことで、あたかも正規の処理の一部であるかのように悪意あるコードを潜り込ませることができます。見た目には正常に動いているように見えても、裏では既に制御を奪われている可能性がある──これがSecure Bootバイパスの怖さです。
なぜSecure Bootは突破されてしまうのか?
Secure Bootは非常に強力な仕組みです。しかし、その安全性は「すべての構成要素が正しく動作していること」が前提になります。
今回問題になったのは
「署名されたプログラムそのものにバグがあった」
ことです。通常、Secure Bootでは、起動時にBIOSやUEFIが各プログラムの「署名(デジタル署名)」を検証します。この署名が有効であれば「安全なプログラム」とみなして起動を許可します。
しかし…
- Microsoftが公式に署名したUEFIユーティリティが、内部で署名とは無関係の変数(IhisiParamBuffer)を書き換える機能を持っていた。
- 攻撃者は、これを悪用してSecure Boot設定自体を改ざん可能にした。
つまり「署名の安全性を担保しているはずの仕組み自体が、逆手に取られてしまった」のです。
このようなサプライチェーン攻撃的な手法は、最近の高度な攻撃者によく使われます。表面的には正規のソフトが動いているように見えても、内部で不正改ざんが行われてしまうため、発見が非常に困難になります。
もし感染すると、復旧はどうなるの?
万が一感染してしまったら復旧は難しい?
UEFI領域が改ざんされると、通常のウイルス駆除ソフトでは修復ができません。
OS上の処理ではそもそもアクセスできない「低レイヤーの領域」が汚染されるからです。
そのため、以下のような対応が必要になることもあります。
- 専用のUEFI診断ツールによるチェック
- マザーボードのCMOSリセット・NVRAMクリア
- BIOSチップ書き換え(専用ハードウェアによる書き込み)
- 最悪の場合はマザーボード交換
家庭用PCではそこまでの深刻事例は多くありませんが、企業・金融・政府機関などでは過去に国家レベルのサイバー攻撃でUEFIが汚染された例も報告されています。
Secure Bootは「最後の砦」だからこそ、一度破られるとその影響は非常に長引いてしまうのです。
今後も安心して使うための対策
現時点での防御は比較的シンプルです。
1. Windows Updateを最新にする
2025年6月の月例更新で、Microsoftは問題のある署名を Secure Boot の「dbx(ブラックリスト)」に登録しました。
Windows Update が最新の状態であれば、今回の脆弱モジュールを使った代表的な攻撃パターンはブロックできるようになっています(※ただし、古い環境や特殊な構成では例外もありえます)。
2. BIOS/UEFIの更新確認
PCメーカーによっては、ファームウェア側でも追加のセキュリティ更新を提供しています。
*BIOSの設定画面について詳しくは → 【こちらの記事】で詳しく解説しています。
3. セキュリティソフトの「ブート領域保護」を有効化
一部のセキュリティ製品はUEFI保護機能を搭載しています。
4. Secure Bootを不用意に無効化しない
一部の古い周辺機器やOSを利用するためにSecure Bootを無効化するケースがありますが、普段利用しているWindows 11では有効のまま使うことをおすすめします。
企業・IT管理者が検討すべき対応
- dbxリストの更新確認
- ファームウェア監査ツール(例:Binarly、Eclypsium)の導入
- NVRAM変数(IhisiParamBufferなど)の不正改ざん有無チェック
- 脅威モデルの再評価
情報ソース:Binarlyの公式発表
この脆弱性はセキュリティ研究機関 Binarly によって発見されました。
よくある質問
Q. Secure Bootはオフにしても大丈夫?
通常はオンのまま使用することをおすすめします。
Q. Secure Bootが無効でもWindowsは起動できますか?
環境によっては起動できますが、セキュリティは低下します。
Q. Secure Bootの状態は確認できますか?
「システム情報」から確認できます。
Q. 一般家庭でも影響がありますか?
今回紹介したような脆弱性は高度な攻撃が前提であり、一般ユーザーはWindows Updateを継続していれば過度に心配する必要はありません。
まとめ
Secure Bootは、Windows 11の安全性を支える重要な仕組みです。
一部の脆弱性は報告されていますが、一般ユーザーが過度に心配する必要はありません。
Windows UpdateやBIOSの更新を続け、Secure Bootを有効にしたまま利用していれば、多くのリスクは軽減できます。
今後もSecure Bootに関する新しい情報が公開される可能性はありますので、定期的に最新情報を確認するようにしましょう。