「クラウド上のパソコンなら、自宅のパソコンより安全なのでは?」
そう考えている方もいるかもしれません。
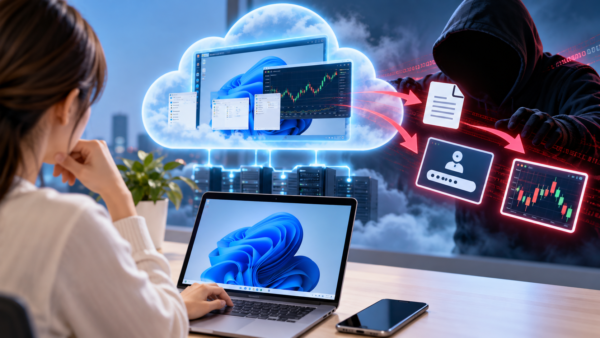
しかし、クラウドPCもインターネットを通じて利用するコンピューターです。管理環境に不正アクセスが発生すると、保存されている情報や、接続している外部サービスに影響が及ぶ可能性があります。
2026年10月、GMOインターネット株式会社が提供する「お名前.com デスクトップクラウド」で不正アクセスが確認されました。
今回の事例では、クラウド上に保存されていたFX(外国為替証拠金取引)口座のログイン情報などが第三者に取得され、不正利用された可能性があると発表されています。
この記事では、今回の公式発表をもとに、クラウドPCの仕組みや不正アクセスのリスク、Windows 11で確認しておきたいセキュリティ対策を初心者向けに解説します。
※この記事は2026年10月24日15時時点のGMO公式第5報に基づいています。調査が継続しているため、最新情報は公式サイトで確認してください。
2026年10月、クラウドPCで何が起きたのか
GMOインターネット株式会社は、2026年10月20日、「お名前.com デスクトップクラウド」の一部利用者のサーバー環境に、不正なプログラムが設置されていることを確認しました。
その後、被害拡大を防ぐため、10月21日から全プランのサーバーを順次停止しています。
10月24日の公式発表では、次の内容が明らかになっています。
| 項目 | 2026年10月24日時点の状況 |
|---|---|
| 対象サービス | お名前.com デスクトップクラウド |
| 不正プログラムの確認 | 10月20日 |
| サーバー停止 | 10月21日から順次実施 |
| 影響の可能性があるサーバー | 26,739件 |
| 影響の可能性がある情報 | サーバー内に保存されたログイン情報など |
| 金融取引への影響 | 身に覚えのない操作などの報告あり |
| 復旧状況 | 全プラン停止継続、再開時期未定 |
ここで注意したいのは、26,739件すべてで情報漏洩や不正操作が確認されたわけではないという点です。
この数字は、影響を受けた可能性があるサーバーの件数です。
また、今回の不正アクセスに関係する情報の取得や利用状況については、引き続き調査が行われています。
そもそもクラウドPCとは?
クラウドPCとは、インターネット上に用意されたパソコン環境を、手元のパソコンやスマートフォンから操作できるサービスです。
通常のパソコンでは、Windowsやアプリが自宅・会社の端末で動作します。
一方、クラウドPCでは、離れた場所にあるサーバー上でWindowsなどの環境が動作し、その画面をインターネット経由で操作します。
例えば、次のような用途があります。
- 外出先から仕事用のWindows環境を利用する
- 自宅のパソコンを起動せずにプログラムを動かす
- 特定の業務アプリを継続して実行する
- FXの自動売買ツールを24時間稼働させる
今回問題となった「お名前.com デスクトップクラウド」は、FXの自動売買などにも利用されているサービスです。
VPSとクラウドPCの違い
今回の報道では「VPS」という言葉も登場しています。
VPSとは「Virtual Private Server」の略で、仮想専用サーバーを意味します。
1台の物理サーバーを仮想的に分割し、それぞれの利用者に独立したサーバー環境を提供する仕組みです。
Windowsを利用できるVPSでは、遠隔操作によってデスクトップ画面を開き、アプリを実行できます。
ただし、クラウドPCとVPSは完全に同じ意味ではありません。クラウドPCは利用者向けのデスクトップ環境を指すことが多く、VPSはサーバーの提供方式を表す言葉です。
なぜFXの取引口座にまで影響が及ぶのか
今回の事例で注目されているのは、クラウド環境への不正アクセスが、外部の金融取引にも影響した可能性があることです。
FXの自動売買では、あらかじめ設定した条件に従って売買を行うプログラムが使われます。
代表的な取引ツールには「MetaTrader 4(MT4)」や「MetaTrader 5(MT5)」などがあります。
こうしたツールをクラウド上で動かすことで、自宅のパソコンの電源を切っていても、設定された条件に従って取引を継続できます。
しかし、取引ツールやクラウド環境に認証情報が保存されていた場合、その情報が第三者に取得されると、不正利用につながる恐れがあります。
今回、GMOはサーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正に利用された可能性があると説明しています。
つまり、クラウド上のパソコンが不正アクセスを受けることで、そこから接続している別のサービスにまで被害が広がる可能性があるのです。
ただし、すべての自動売買システムが危険という意味ではありません。
問題になるのは、認証情報の管理方法やアクセス権限、接続状態などです。
パスワードを変更するだけでは不十分な場合もある
今回の公式発表で、特に注意したいのが「セッションの切断」です。
セッションとは、サービスにログインして接続が維持されている状態のことです。
サービスによっては、パスワードを変更しても、すでにログインしている端末やアプリの接続が一定期間維持される場合があります。
そのため、GMOは対象サービスで取引ツールを利用していた人に対し、パスワードの変更だけでなく、接続中の全セッションを切断するよう求めています。
対象サービスを利用していた場合の確認事項
- FX取引に使用していない安全な端末から、取引口座と取引ツールのパスワードを変更する。
- 取引先の証券会社・FX会社の案内を確認する。
- 接続中のすべてのセッションを切断する。
- 自分で切断できない場合は、取引先に対応を依頼する。
- 注文履歴・取引履歴・口座残高を確認する。
- 不審な取引があれば、速やかに取引先へ連絡する。
すでにパスワードを変更した場合も、セッションの切断が必要か確認してください。
なお、これは今回の対象サービスで取引ツールを利用していた人に向けた緊急対応です。一般のWindowsユーザー全員に、金融口座のパスワード変更が必要という意味ではありません。
Windows 11で確認しておきたい5つの安全対策
今回の事例はクラウドサービスへの不正アクセスですが、普段使っているWindowsパソコンでも、基本的なセキュリティ対策を確認しておくことが大切です。
ここからは、Windows 11の初心者でも取り組みやすい方法を紹介します。
1.Windows セキュリティでフルスキャンする
Windows 11には、Microsoft Defender ウイルス対策が標準搭載されています。
Microsoft Defenderを利用している場合は、次の手順でフルスキャンできます。
- 「スタート」をクリックします。
- 「設定」を開きます。
- 左側の「プライバシーとセキュリティ」を選択します。
- 「Windows セキュリティ」をクリックします。
- 「ウイルスと脅威の防止」を開きます。
- 「スキャンのオプション」を選択します。
- 「フル スキャン」を選び、「今すぐスキャン」をクリックします。
フルスキャンでは、パソコン内のファイルや実行中のプログラムなどを広く確認します。
保存データの量によっては、完了まで時間がかかる場合があります。
なお、他社製のウイルス対策ソフトを利用している場合は、Microsoft Defenderのスキャン機能が無効になっていることがあります。その場合は、使用中のセキュリティソフトからフルスキャンを実行してください。
注意:フルスキャンで問題が検出されなくても、クラウドサービス側の安全性や情報漏洩がないことまで保証されるわけではありません。
2.Windows Updateを確認する
Windowsの更新には、セキュリティ上の問題を修正するプログラムが含まれています。
確認手順は次のとおりです。
- 「スタート」から「設定」を開きます。
- 「Windows Update」を選択します。
- 「更新プログラムのチェック」をクリックします。
- 必要な更新があれば、画面の案内に従ってインストールします。
- 再起動が求められた場合は、作業中のファイルを保存してから再起動します。
今回のGMOの事件がWindows Updateの未適用によって発生したと確認されたわけではありません。
ただし、Windowsを最新の安全な状態に保つことは、日常的な不正アクセス対策として重要です。
3.パスワードの使い回しを見直す
複数のサービスで同じパスワードを使用していると、1つのサービスから情報が漏れた場合、別のサービスにも不正ログインされる危険があります。
特に注意したいのは、次のようなサービスです。
- メールアカウント
- ネット銀行
- 証券・暗号資産取引サービス
- Microsoftアカウント
- クラウドストレージ
- WordPressの管理画面
重要なサービスでは、異なるパスワードを使用しましょう。
パスワードを覚えるのが難しい場合は、信頼できるパスワードマネージャーを利用する方法もあります。
4.二段階認証・多要素認証を設定する
二段階認証や多要素認証は、パスワードだけに頼らず、追加の確認を行う仕組みです。
例えば、パスワードを入力したあとに、スマートフォンの認証アプリやパスキーなどで本人確認を行います。
設定できるサービスでは、有効にしておくことをおすすめします。
ただし、認証方法によってはフィッシングへの耐性に違いがあります。また、ログイン済みのセッションが不正利用される場合など、追加認証だけでは防げない攻撃もあります。
二段階認証を設定したから絶対に安全、というわけではありません。
5.大切なデータをバックアップする
クラウドサービスを利用していても、バックアップが不要になるわけではありません。
サービスの停止や障害、不正アクセスなどによって、必要なデータをすぐに取り出せなくなる場合があります。
仕事の書類や写真など、大切なファイルは別の保存先にもバックアップしておきましょう。
例えば、外付けSSDや別のクラウドストレージなどを利用する方法があります。
なお、不正アクセスを受けた可能性がある環境からデータを取り出す場合は注意が必要です。
不審な実行ファイルやスクリプトを、そのまま別のパソコンで開かないようにしてください。
今回の対象サービスの利用者は、GMOの公式案内に従ってバックアップを行ってください。
お名前.comでドメインを取得した人も対象?
今回のニュースを見て、「お名前.comでドメインを取得しているけれど大丈夫?」と心配になった方もいるかもしれません。
ここはサービスを区別する必要があります。
| サービス | 今回の発表との関係 |
|---|---|
| お名前.com デスクトップクラウド | 今回の不正アクセスの対象 |
| お名前.comの通常のドメイン登録 | 今回の対象サービスとは異なる |
| GMOコイン | 今回の対象サービスとは異なる |
| Xserverのレンタルサーバー | 別会社が提供するサービス |
| 自宅のWindows 11パソコン | 今回の事件だけで侵害されたとはいえない |
同じ企業グループのサービスを利用しているというだけで、すべてのサービスが不正アクセスを受けたことにはなりません。
通常のドメイン登録サービスや暗号資産取引サービスなどへの影響については、それぞれの事業者の公式発表を確認することが大切です。
また、別会社のレンタルサーバーを利用している場合も、今回の事件を理由に直ちにサーバーを移転する必要があるとはいえません。
ただし、同じパスワードを複数のサービスで使い回している場合は、今回の事件とは別に見直しておくと安心です。
不正アクセス事件に便乗した偽メールにも注意
大きなサイバー攻撃事件が報道されると、その事件に便乗したフィッシング詐欺にも注意が必要です。
今回のGMO公式発表でも、補償や返金を装った不審な連絡について注意が呼びかけられています。
例えば、次のような内容のメールやSMSには注意してください。
- 「被害補償を受けるためにログインしてください」
- 「口座の安全確認が必要です」
- 「パスワードを至急入力してください」
- 「本人確認のためクレジットカード情報を登録してください」
こうした連絡が届いても、メールに書かれたリンクからログインするのは避けましょう。
公式アプリを直接起動するか、自分で確認した公式サイトからアクセスしてください。
また、送信者の名前に「GMO」などと表示されていても、それだけで本物とは判断できません。
不審なメールに添付されたファイルを開いたり、記載された電話番号へ安易に連絡したりしないことも大切です。
よくある質問(Q&A)
Q1.クラウドPCを使っているだけで危険なのでしょうか?
いいえ。クラウドPC自体が危険というわけではありません。
ただし、インターネットを通じて利用するサービスである以上、不正アクセスやサービス停止などのリスクはあります。
提供事業者のセキュリティ対策に加え、利用者自身も認証情報の管理やバックアップを行うことが大切です。
Q2.自宅のWindows 11にも不正アクセスされる可能性がありますか?
今回の事件が発生したからといって、自宅のWindows 11が自動的に不正アクセスされるわけではありません。
ただし、対象のクラウド環境から取得された情報が別のサービスでも使われている場合や、不審なファイルを実行した場合などには、別のリスクが生じる可能性があります。
Q3.FXの自動売買は危険なのでしょうか?
自動売買には、設定した条件に従って取引を継続できる利点があります。
一方で、相場変動による損失に加え、取引システムの設定ミスや認証情報の管理、外部サービスへの依存などに注意が必要です。
今回の事件だけで、すべてのFX自動売買サービスが危険だと判断することはできません。
Q4.GMOコインに口座があります。パスワードを変更した方がいいですか?
今回の不正アクセスの対象として発表されているのは「お名前.com デスクトップクラウド」です。
GMOコインに口座があるという理由だけで、今回の事件の被害対象と判断することはできません。
ただし、パスワードを使い回している場合や、不審なログイン通知・取引履歴がある場合は、GMOコインの公式案内を確認し、必要な対応を行ってください。
Q5.セキュリティソフトが入っていれば安全ですか?
セキュリティソフトは重要な対策ですが、すべての不正アクセスを防げるわけではありません。
特に、クラウドサービス側で発生した不正アクセスや、正規の認証情報を使った不正操作については、利用者のパソコンに入っているセキュリティソフトだけでは防げない場合があります。
パスワード管理、多要素認証、ログイン履歴の確認、バックアップなどを組み合わせることが大切です。
まとめ|クラウドPCも認証情報の管理が重要
今回のGMOの事例では、クラウド環境への不正アクセスによって、保存されていた取引口座のログイン情報などが第三者に取得され、不正利用された可能性があると発表されています。
クラウドPCは、自宅のパソコンを起動せずに作業を続けられる便利な仕組みです。
しかし、クラウド上に保存した情報や、接続している外部サービスの安全性についても考える必要があります。
今回の事例から、私たちが確認しておきたいのは次の5点です。
- 重要なアカウントのパスワードを使い回さない
- 利用できるサービスでは多要素認証を有効にする
- 不審なログインや取引履歴がないか確認する
- Windowsやセキュリティソフトを適切に更新する
- 大切なデータは別の場所にもバックアップする
特に、クラウド上で金融取引などの重要な操作を行う場合は、パスワード変更だけでなく、接続中のセッションの管理も重要です。
なお、今回の不正アクセスの対象サービスと、通常のドメイン登録や他のGMOグループのサービスは区別して考える必要があります。
ニュースを見て慌てて操作するのではなく、まず自分が利用しているサービスが対象かどうかを確認し、公式情報に基づいて対応しましょう。
公式情報・参考資料
※本記事は2026年10月24日時点の公表情報に基づく一般的な解説です。個別の被害状況や補償の判断については、各事業者の公式窓口へお問い合わせください。